
Authentification via Agent Gateway
- Enregistrez votre agent avec l'agent Système d'enregistrement (ASOR) via la nouvelle APId'enregistrement de l'agent. Pour plus d'informations sur enregistrement de votre agent avec ASOR, voir Enregistrer et définir votre agent via une API .
- Identifiant client : obtenu à partir de l'étape de configuration dans ASOR.
- Clé secrète client : obtenue à partir de l'étape de configuration dans ASOR.
- Point de terminaison d'autorisation : https://us.agent.workday.com/auth/authorize/<Tenant_Alias>
- Point de terminaison du jeton : https://us.agent.workday.com/auth/oauth2/<Tenant_Alias>/ jeton
- Rediriger l'URI : le développeur de l'agent fournit ce dans ASOR lors de l'étape Configuration de votre agent.
- Votre agent est actif dans ASOR.
Pour que la passerelle d'agent achemine les demandes vers le centre de données Workday approprié, elle doit connaître l' alias de votre environnement client. Cet alias doit être fourni avec toutes les demandes API de l'agent, y compris les demandes d' authentification. Votre alias environnement client est généralement le nom de votre environnement client . Il se trouve dans l'URL de votre instance Workday : https://wd8.myworkday.com/stark-secteurs/d/home.htmld.
Pour diriger tous les appels API pertinents vers le point de terminaison Agent Gateway, vous devez modifier le code ou la configuration de votre agent.
L'image suivante illustre un flux authentification OAuth 2.0 Code d'autorisation standard. Il s'agit d'étapes détaillées du flux lui-même ; si votre plateforme d'agents externe contribue à la norme OAuth 2.0, elle doit déjà prendre en charge ce processus.
Authentification OAuth 2.0
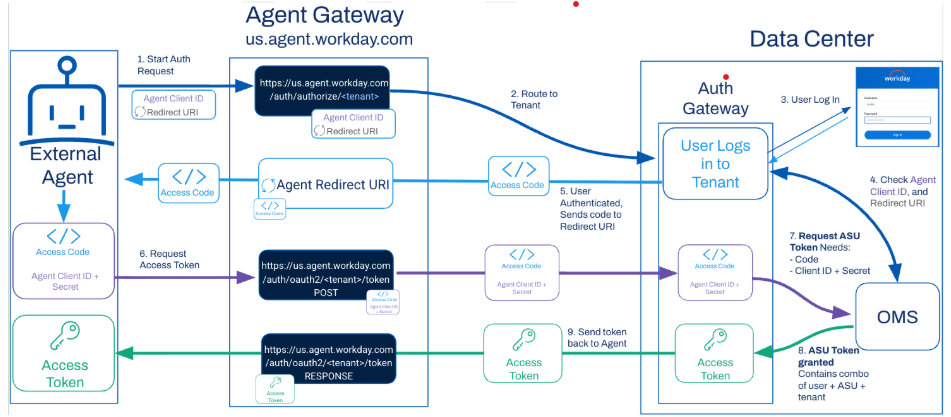
Les étapes décrivent le flux OAuth 2.0 standard, que vous n'avez pas besoin d'implémenter manuellement. Un client OAuth classique requiert uniquement les valeurs de configuration indiquées dans la section
Conditions préalables
. Pour plus d'informations sur authentification, voir Configurer des agents externes dans Workday .- Pour demander un code d'autorisation, envoyez une requête HTTPS GET au point de terminaison de l'autorisation dans la passerelle Agent.Envoyez cette demande dans votre navigateur et connectez-vous si vous le souhaitez :https://us.agent.workday.com/auth/authorize/<Tenant Alias>?client_id=<OAuth_Client_ID>&response_type=codeLa passerelle de l'agent enverra cette demande à la passerelle d'authentification dans le centre de données où se trouve votre environnement client , en utilisant l'alias de l'environnement client dans la demande. La passerelle d'authentification vous redirige ensuite vers une fenêtre contextuelle de connexion Workday pour vous authentifier. Une fois que l'agent a été connecté et qu'il a accepté les données Workday , ce dernier recevoir un code d'autorisation.
- Copiez la valeur du code d'autorisation de la réponse.
- Pour demander un jeton d'accès, envoyez une demande POST au point de terminaison du jeton dans la passerelle Agent.POST https://us.agent.workday.com/auth/oauth2/<Tenant_Alias>/token grant_type=authorization_code code=<authorization_code> client_id=<OAuth_Client_ID> client_secret=<OAuth_Client_Secret>La passerelle d'agent achemine la demande à la passerelle d'authentification au centre de données de l'environnement client. Après avoir validé les identifiants indiqués , la passerelle d'authentification demandera le jeton d'accès depuis l'OMS. Votre agent recevoir alors le jeton d'accès.